Le serveur peut continuer. Le risque doit être piloté.
Le 12 janvier 2027, Windows Server 2016 arrive à la fin de son support étendu. [1] Le serveur ne s’éteindra pas automatiquement. Mais si votre migration déborde sur cette échéance, chaque service encore concerné a besoin d’une décision : le faire évoluer, le retirer ou organiser son maintien temporaire, avec des conditions et des moyens explicites.
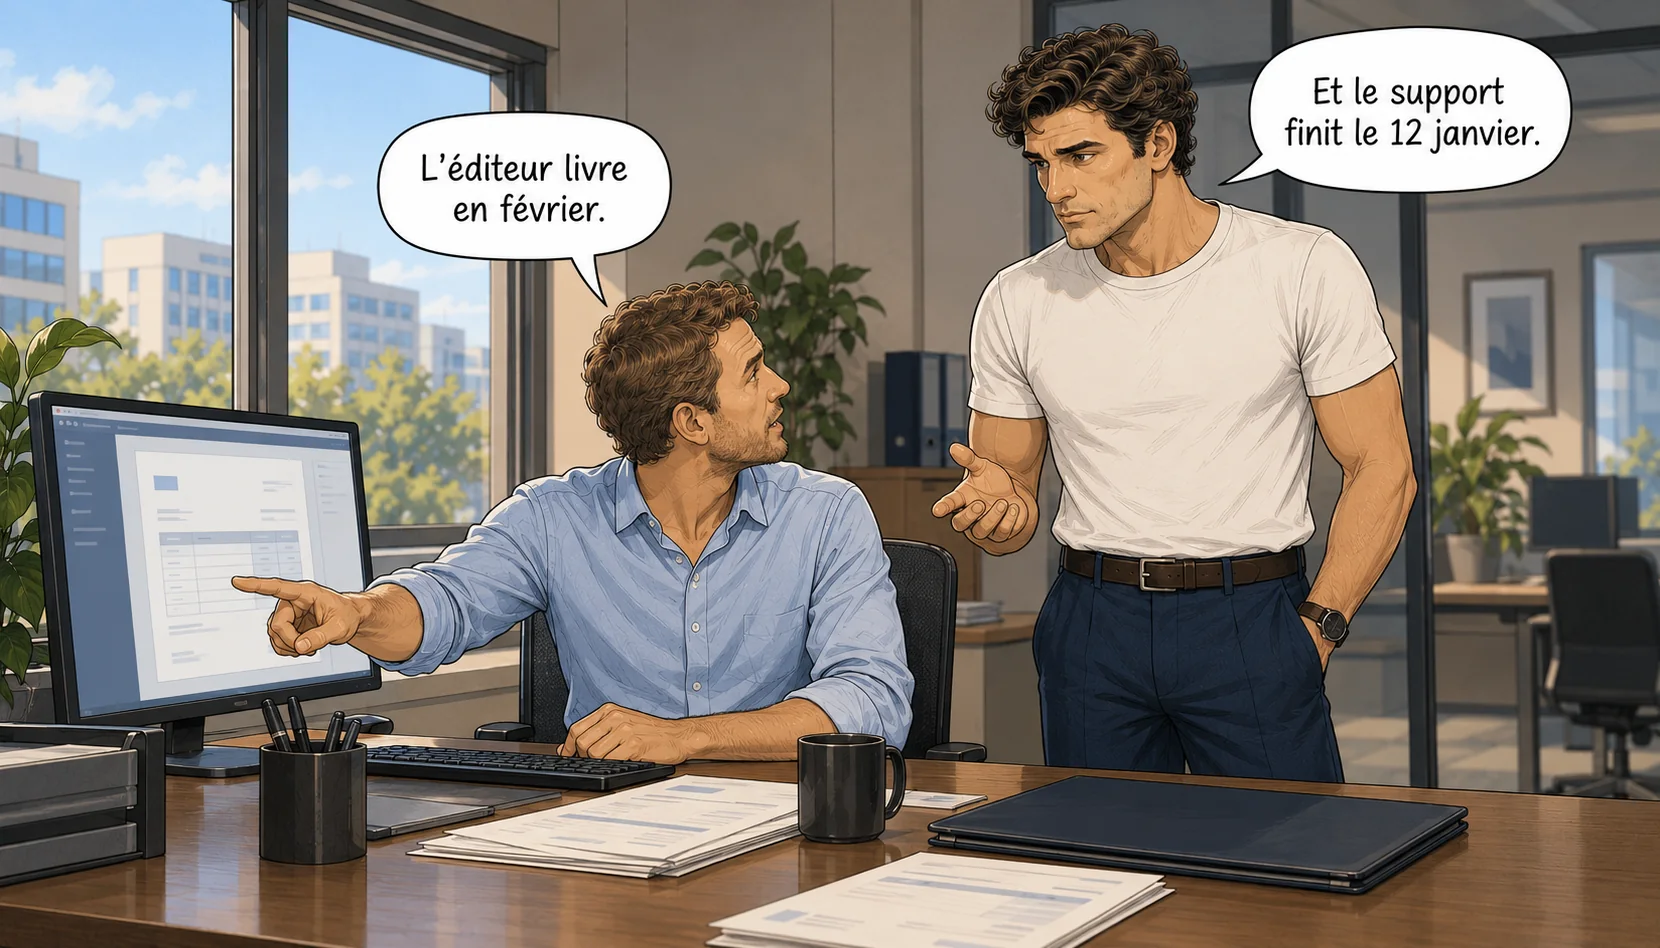
Cas fictif : l’application reste nécessaire, mais la version attendue arrive après le 12 janvier 2027.
Avant d’annoncer une nouvelle date, je propose de remettre à plat trois éléments : ce qui bloque réellement, ce que l’organisation risque pendant l’attente et les moyens nécessaires pour en sortir. C’est la base de la méthode présentée ici : qualifier, décider, préparer, basculer et clôturer.
La fiche d’arbitrage associée à l’article permet de reprendre cette démarche pour votre parc. Elle relie le service métier, les dépendances, le scénario de risque, la décision et les preuves attendues jusqu’au retrait de l’ancien environnement.
Télécharger la fiche d’arbitrage remplissable et son exemple (PDF)Le cas suivi : une application que le métier utilise toujours
Prenons un cas entièrement fictif. Une entreprise gère ses commandes et sa facturation avec une application hébergée sur Windows Server 2016. Elle échange des données avec la comptabilité et un outil logistique. L’ancienne version applicative reste maintenue par son éditeur, mais celui-ci impose une nouvelle version de son produit pour prendre en charge le système d’exploitation cible.
Cette version est annoncée après janvier 2027. Le métier a besoin de l’application et ne dispose d’aucune solution de remplacement immédiatement opérationnelle. La date précise de disponibilité, les conditions de reprise et le temps de recette restent à confirmer.
Le chantier comprend donc une évolution applicative, la vérification des deux interfaces et une validation par les utilisateurs. Un changement du système seul ne résout pas cette dépendance. Le travail de pilotage commence par rendre cette contrainte visible, puis par proposer une trajectoire que les équipes et le métier peuvent tenir.
Ce que l’organisation risque pendant l’attente
Sans couverture de mises à jour de sécurité étendues (Extended Security Updates, ESU) applicable, Windows Server 2016 ne bénéficiera plus de ses mises à jour de sécurité habituelles après cette échéance. [1, 3] Une machine qui fonctionne peut donc rester exposée à une vulnérabilité non corrigée.
Les conséquences possibles sont concrètes : prise de contrôle du serveur, accès aux données, utilisation de ses privilèges pour atteindre d’autres ressources, interruption de l’application ou isolement des systèmes pour contenir un incident. Le périmètre dépend des accès et du cloisonnement réels. [4, 5, 7]
Voir les dépendances · Cas fictif
Un serveur, plusieurs opérations métier.
L’inventaire décrit une machine. La décision doit regarder le service qu’elle fait fonctionner.
Si le serveur est compromis ou doit être isolé…
- Commandes suspenduesUn fonctionnement dégradé à organiser.
- Facturation interrompueDes opérations à rattraper.
- Échanges perturbésDes données et interfaces à vérifier.
- Réduire l’exposition
- Vérifier les accès et le cloisonnement.
- Corriger ce qui peut l’être
- Appliquer les mises à jour disponibles ; vérifier la couverture ESU si retenue.
- Préparer la reprise
- Tester la restauration et les contrôles de données.
Scénario possible, sans probabilité chiffrée. L’impact dépend des accès, des flux et des protections réels. Ce schéma ne décrit pas une attaque inévitable.
La reprise demande aussi d’être préparée. Il faut disposer de sauvegardes protégées et restaurables, connaître les dépendances à rétablir et vérifier les données avant de rouvrir le service. Une restauration ne fait pas disparaître des informations déjà dérobées. Les coûts comprennent l’intervention technique, le fonctionnement dégradé et le rattrapage des opérations métier. [5, 7]
Deux travaux restent à suivre pendant cette période. Les correctifs disponibles pour l’environnement actuel sont à appliquer selon leur urgence et les procédures de changement. La migration vers une version plus récente demande, elle, sa préparation et ses validations. Un projet de migration en cours ne protège pas à lui seul le système encore en production. [4]
L’urgence se qualifie avec les équipes sécurité, techniques et métier : vulnérabilités applicables, éventuelle exploitation connue, exposition, privilèges, activité touchée et capacité de reprise. Le chef de projet rassemble ces éléments pour préparer les décisions et suivre les actions qui en découlent.
1. Qualifier le service et trouver la dépendance qui commande le calendrier
Je commencerais par une fiche du service, reliée à l’inventaire des machines. Elle précise son propriétaire métier, les applications et composants utilisés, les flux, les accès, les responsables techniques et les exigences de continuité.
Dans notre exemple, trois engagements sont nécessaires. L’éditeur doit préciser la disponibilité et la prise en charge de la version cible. Les responsables de la comptabilité et de la logistique doivent confirmer les adaptations et les tests de leurs interfaces. Le métier doit désigner les personnes capables de valider les opérations de commande et de facturation.
Vérifiez aussi si la version applicative actuelle est prise en charge sur une version intermédiaire du système encore supportée. Ce palier peut être une option, sous réserve de valider les rôles, les agents et les conditions de licence. Son coût et la seconde évolution à prévoir font partie de la comparaison. [2] Pour le cas fictif suivi ici, on retient l’hypothèse que la matrice de l’éditeur ne propose aucun palier intermédiaire pris en charge pour l’application actuelle.
Pour chaque engagement manquant, la fiche porte une action, un responsable et une date de réponse. L’absence de confirmation reste visible dans le planning. Elle ne se transforme pas en hypothèse implicite de disponibilité.
Le même travail identifie les conditions de reprise : interruption admissible, perte de données acceptable, dépendances à reconstruire et sauvegardes disponibles. Le métier précise les conséquences d’une indisponibilité. Les spécialistes vérifient les conditions techniques.
À la sortie de cette étape, le sponsor doit pouvoir comprendre ce qui empêche la migration, qui peut lever le blocage et quelles informations manquent encore pour choisir. L’inventaire devient alors un support de décision.
2. Comparer les options et obtenir une décision financée
Microsoft décrit plusieurs méthodes d’évolution de Windows Server, avec leurs conditions et restrictions. Le choix technique se vérifie pour les rôles, le matériel et les applications concernés. [2] Dans le cas suivi, la comparaison peut se présenter ainsi :
Comparer les options du cas fictif
Mettre à niveau le système existant
- Condition à vérifier
- Chemin technique pris en charge et compatibilité des applications, rôles et agents.
- Lecture du cas fictif
- Dans ce scénario fictif, la matrice de l’éditeur exclut tout palier intermédiaire pris en charge pour l’application actuelle.
Migrer le service vers la cible
- Condition à vérifier
- Version applicative disponible, interfaces adaptées et recette réalisée.
- Lecture du cas fictif
- La préparation peut avancer. La bascule dépend encore de la livraison et des validations.
Retirer le service
- Condition à vérifier
- Usage supprimé ou repris ailleurs, dépendances traitées et données conservées selon les règles applicables.
- Lecture du cas fictif
- L’activité de commande et de facturation reste nécessaire. Le retrait immédiat n’est pas retenu.
Organiser un maintien temporaire
- Condition à vérifier
- Couverture ESU vérifiée, risque examiné, protections contrôlées et moyens de sortie réservés.
- Lecture du cas fictif
- Cette option peut accompagner la migration si ses conditions sont réunies et suivies.
Pour cette application fictive, je proposerais de préparer la migration applicative et d’étudier un maintien temporaire avec ESU. Cette proposition reste conditionnée à l’éligibilité, à la couverture effective, à l’analyse du risque et aux moyens de la transition. Si ces conditions ne peuvent pas être réunies, le choix doit être rouvert avec le sponsor et le métier.
Les ESU de Windows Server 2016 fournissent des mises à jour de sécurité classées critiques et importantes pendant trois ans au maximum, jusqu’en 2030, selon les conditions applicables. Leur périmètre concerne le produit couvert et ses composants. Il ne prolonge pas automatiquement la maintenance de l’application, de la base de données ou des autres outils installés. Les ESU ne couvrent pas les nouvelles fonctionnalités ou tous les dysfonctionnements et ne rétablissent pas à eux seuls le support technique général. Les conditions de chaque composant restent à vérifier séparément. [3, 6]
La direction doit voir le coût du maintien et celui de la sortie : licences, prestation, charge interne, tests, coexistence et exploitation. Le budget de migration doit inclure le temps que le métier et les équipes techniques devront effectivement consacrer au chantier.
La demande d’arbitrage tient alors en quelques points : le traitement proposé, son coût, les risques résiduels, les ressources à réserver et les conditions qui obligeraient à revoir la décision. Le chef de projet prépare cette recommandation. Les responsables concernés confirment la faisabilité et le sponsor tranche selon son mandat.
Le maintien temporaire demande des conditions vérifiées, des moyens approuvés et une trajectoire de sortie.
La proposition suivante reprend le même cas fictif, avec une livraison applicative annoncée au 15 février 2027. Les engagements, les jalons et les critères de clôture restent consultables dans le détail de la note. Toutes les dates du cas sont des hypothèses de démonstration.
Préparer la migration. Encadrer l’attente.
Préparer la migration applicative. Autoriser le maintien après le 12/01/2027 seulement après validation des conditions de couverture, de risque, de budget et de capacité.
- Le blocage
- La nouvelle application est annoncée après l’échéance. Aucun palier intermédiaire n’est retenu dans ce cas.
- Les moyens à approuver
- Chiffrer maintien et migration ; réserver les capacités techniques et métier avant l’accord du sponsor.
- Les conditions du maintien
- ESU effectives, support des composants vérifié, protections contrôlées et risque résiduel accepté.
- Les responsabilités
- Le chef de projet coordonne ; les responsables confirment la faisabilité ; le sponsor arbitre et engage les moyens.
Date fictive. Réexamen immédiat si retard éditeur, couverture absente, vulnérabilité applicable exploitée ou condition de reprise non tenue.
Voir les engagements, les jalons et les critères de clôture
- Statut
- Proposition au sponsor. Exemple entièrement fictif, sans décision ni engagement réel.
- Décision proposée
- Préparer la migration applicative. Autoriser le maintien après le 12/01/2027 seulement après validation des conditions de couverture, de risque, de budget et de capacité.
- Options examinées
- Dans ce scénario, la matrice de l’éditeur exclut tout palier intermédiaire pris en charge pour la version applicative actuelle. Le retrait immédiat supprimerait une fonction métier nécessaire.
- Responsables
- Chef de projet : coordination. Responsable applicatif : engagement éditeur. Exploitation : couverture et mises à jour. Sécurité : analyse du risque. Sponsor : arbitrage et moyens.
- Moyens à faire approuver
- Achats et intégrateur remettent le chiffrage maintien + migration le 13/11/2026. Les responsables confirment les charges techniques et métier. Accord du sponsor avant commande.
- Hypothèse de livraison
- Nouvelle application annoncée au 15/02/2027 dans cet exemple. Engagement écrit et périmètre de compatibilité à obtenir pour la revue du 16/11/2026.
- Jalons proposés
- Bascule cible le 26/03/2027 après recette. Retrait de la source visé le 16/04/2027. Fin de l’exception le 30/04/2027. Ces dates ne dispensent d’aucune validation.
- Conditions du maintien
- Éligibilité et activation ESU vérifiées, mises à jour reçues, support de chaque composant confirmé, protections contrôlées, risque résiduel accepté et moyens de sortie réservés.
- Réexamen
- Revue le 16/11/2026, puis suivi d’exécution. Escalade immédiate si livraison retardée, couverture absente, vulnérabilité applicable exploitée ou condition de reprise non tenue. Le sponsor réarbitre le maintien et la trajectoire.
- Clôture
- Recette métier et transfert à l’exploitation validés, données conservées selon les règles applicables, source et flux retirés, inventaire actualisé et dépenses supprimables vérifiées.
3. Construire le planning à partir des engagements confirmés
Dans notre cas, la disponibilité de la nouvelle application constitue un jalon d’entrée. Il reste ensuite à préparer la cible, reprendre les interfaces, tester, faire valider les opérations métier et trouver une fenêtre de bascule. La livraison de l’éditeur ne correspond donc pas à la date de mise en production.
Deux calendriers à piloter
Livré ne veut pas dire migré.
L’échéance Microsoft du 12 janvier 2027 est fixe. Les quatre autres dates sont des hypothèses du cas fictif, soumises aux validations.
- Fin du support étenduService actuelMaintien à autoriser
Couverture et risque à valider avant l’échéance.
MigrationPréparation de la cibleInterfaces, intervenants et recette à organiser.
- Livraison annoncéeService actuelAncien service maintenu
Conditions et protections à suivre.
MigrationApplication livréeL’intégration et la recette restent à faire.
- Bascule proposéeService actuelCoexistence à encadrer
Reprise des données et retour arrière préparés.
MigrationOuverture de la cibleAprès recette et autorisation de bascule.
- Retrait viséService actuelSource à retirer
Après stabilisation et vérification des obligations de conservation.
MigrationFin de coexistenceFlux, accès et inventaire à actualiser.
- Fin d’exception proposéeService actuelException à clôturer
Tout besoin de prolongation impose un nouvel arbitrage.
MigrationClôture à confirmerRetrait effectif et dépenses supprimables vérifiés.
Lecture par jalons, sans échelle de durée. Le maintien après l’échéance reste conditionné à une couverture ESU effective, au risque accepté et aux moyens de sortie réservés.
Le planning doit réserver des personnes pour ces travaux. Qui prépare l’environnement ? Qui intervient sur les interfaces ? Qui teste la facturation ? Qui accompagne les utilisateurs et assure le support après la bascule ? Ces charges se confrontent à l’exploitation courante, aux autres projets et aux absences.
Si les ressources ne sont pas disponibles, le comité doit choisir : déplacer un autre engagement, mobiliser une capacité supplémentaire, modifier le périmètre ou réviser la date. La conséquence sur la durée et le coût du maintien temporaire fait partie de la décision.
Pour un parc plus large, les services sont regroupés en vagues selon leurs dépendances et leur préparation. Une brique d’identité ou de sauvegarde partagée peut conditionner plusieurs migrations. Son évolution doit être coordonnée une seule fois, avec les équipes qui en dépendent.
La revue d’exécution suit les blocages et les décisions à obtenir. Une nouvelle vulnérabilité applicable, une protection défaillante, un retard éditeur ou une couverture ESU manquante déclenche un réexamen sans attendre la prochaine échéance de comité. La décision de maintien précise qui surveille ces conditions et qui alerte.
4. Décider de la bascule avec le métier et l’exploitation
Pour l’application de notre exemple, un serveur cible disponible ne suffit pas à autoriser l’ouverture du service. La préparation doit démontrer que le processus de commande et de facturation fonctionne avec ses interfaces.
Avant la fenêtre de changement, les éléments suivants sont à réunir :
- Les tests de l’application et des interfaces, avec leurs résultats et leurs validateurs.
- Une sauvegarde exploitable et une procédure de reprise vérifiée pour le service.
- Un retour arrière préparé, ses conditions de déclenchement et la personne qui l’autorise.
- Les intervenants disponibles, une fenêtre acceptée par le métier et la communication prévue.
- La supervision, la sauvegarde et le support de la cible, avec un responsable de la stabilisation.
Le traitement des données mérite une attention particulière. Si des commandes ou des factures ont été créées après la bascule, revenir sur l’ancienne application impose de définir ce qu’elles deviennent. Le retour arrière doit prévoir leur réconciliation ou les limites de reprise acceptées. Ce travail se prépare avec les spécialistes et le métier.
Le responsable désigné pour la bascule dispose de ces éléments pour autoriser l’intervention ou la reporter. Tout écart à une condition indispensable appelle une décision explicite. La proximité de la fin de support ne supprime pas le risque d’une migration mal préparée.
5. Clôturer après la stabilisation et le retrait de la source
Une fois la nouvelle application ouverte, le métier vérifie les opérations convenues. L’exploitation confirme qu’elle dispose des accès, des procédures, des sauvegardes et du support nécessaires. La période d’observation se termine sur des critères définis à l’avance.
Dans notre exemple, la clôture comprendrait aussi le retrait de l’ancien environnement Windows Server 2016, après autorisation et vérification des obligations de conservation des données. Les flux, les accès et l’inventaire seraient mis à jour. Les coûts de coexistence et de prolongation seraient réexaminés pour arrêter ce qui peut effectivement l’être, dans les conditions contractuelles applicables.
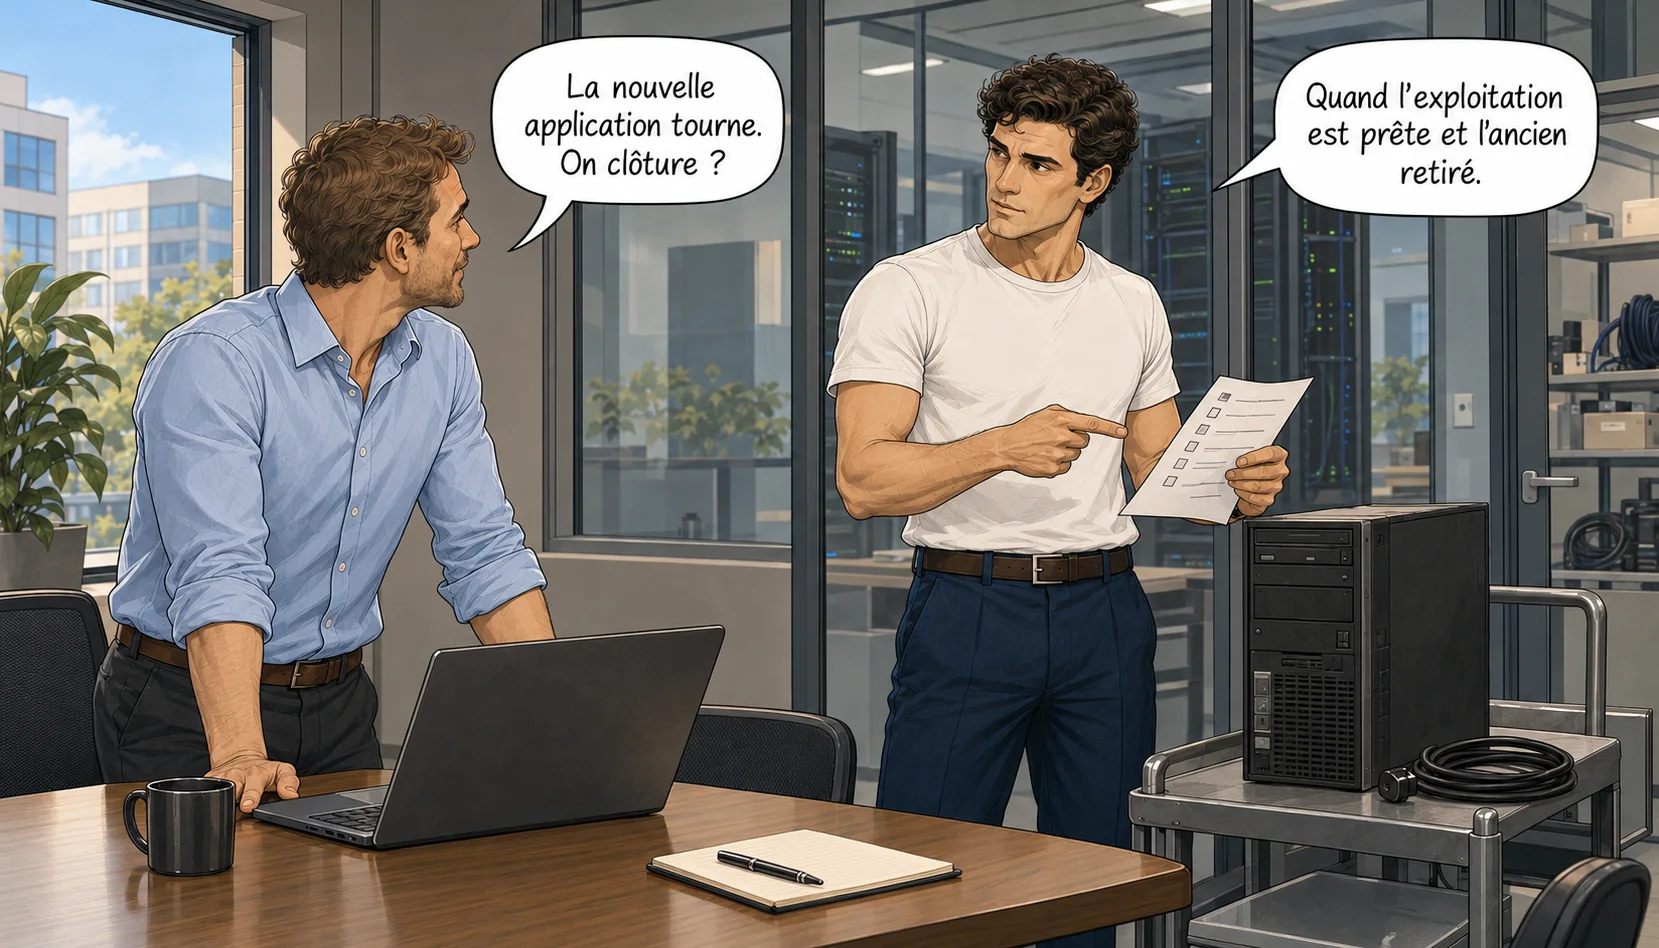
Dans ce cas fictif, la clôture comprend la préparation de l’exploitation et le retrait autorisé de la source.
Si la source reste nécessaire, son usage, son responsable et sa date de retrait continuent d’être suivis. Elle reste dans le périmètre du programme.
Pour chaque service maintenu temporairement, la fiche conserve donc le motif, les mesures de réduction du risque, les preuves de couverture, la date de réexamen et le chantier de sortie. Les ESU doivent être activés et les mises à jour effectivement reçues. Leur disponibilité dans un contrat ne démontre pas leur déploiement.
La fiche à reprendre pour votre prochain arbitrage
Le protocole associé fournit une fiche à dupliquer par service et les conditions de passage entre les cinq étapes. Elle permet de présenter les dépendances, les risques, les moyens et la décision attendue dans un même support.
Le protocole à réutiliser
Cinq étapes. Une preuve pour passer à la suivante.
Chaque passage doit s’appuyer sur des éléments vérifiables et des responsables identifiés.
QualifierLes dépendances et les blocages sont identifiés.
Une fiche de service relie le propriétaire métier, les interfaces, les contraintes éditeur et les engagements manquants.
Qui confirme : Chef de projet, responsables techniques et métier.
DéciderLa trajectoire, les moyens et les responsabilités sont approuvés.
L’arbitrage précise le budget, la capacité réservée, les conditions du maintien et les déclencheurs de réexamen.
Qui confirme : Sponsor, avec confirmation des responsables concernés.
PréparerLes prérequis et les validations sont réunis.
Cible, application et interfaces sont testées ; les intervenants, la fenêtre et les conditions de reprise sont confirmés.
Qui confirme : Équipes techniques, éditeur et validateurs métier.
BasculerL’autorisation est explicite et la reprise est préparée.
Le responsable dispose de la recette, du retour arrière et du traitement prévu pour les commandes ou factures créées après bascule.
Qui confirme : Responsable désigné pour la bascule, métier et exploitation.
ClôturerLe service est stabilisé et la source est retirée.
Le transfert à l’exploitation, le retrait des flux et des accès, l’inventaire et les dépenses supprimables sont vérifiés.
Qui confirme : Métier, exploitation et chef de projet.
Une date de fin de support ne remplace aucune validation. Si une condition indispensable manque, la décision doit être revue.
Commencez par un service dont la trajectoire reste incertaine. Renseignez ce qui est établi et ce qui manque. Faites confirmer les engagements avant de porter la proposition en comité. La démarche se réutilise pour une autre fin de support en remplaçant les règles de l’éditeur, les dates et les contraintes techniques.
Si votre programme d’obsolescence est en retard, contactez-moi avec votre périmètre et vos principaux blocages. Un premier échange permettra de cadrer les services concernés, les dépendances qui commandent le calendrier et les arbitrages à préparer. Nous pourrons ensuite définir l’accompagnement de cadrage ou de pilotage adapté à votre situation.
Votre programme d’obsolescence a besoin d’une trajectoire claire ?
Échanger sur votre programmeSources
Microsoft
- [1] Planning ahead for Windows Server 2016 end of support
Publication du 25 février 2026.
- [2] Plan your Windows Server upgrade
Microsoft Learn. Mise à jour du 14 avril 2026.
- [3] Prepare to deliver Extended Security Updates for Windows Server
Microsoft Learn. Mise à jour du 5 octobre 2026.
- [6] Lifecycle FAQ — Extended Security Updates
Microsoft Learn. Conditions et limites du support.
Cybermalveillance.gouv.fr
- [4] Pourquoi et comment bien gérer ses mises à jour ?
Mise à jour du 5 octobre 2026.
ANSSI
- [5] Crise d’origine cyber : les clés d’une gestion opérationnelle et stratégique
- [7] Attaques par rançongiciels, tous concernés
ANSSI et ministère de la Justice. Publication de septembre 2020.