Savoir ce qui communique, pour préparer les changements réseau.
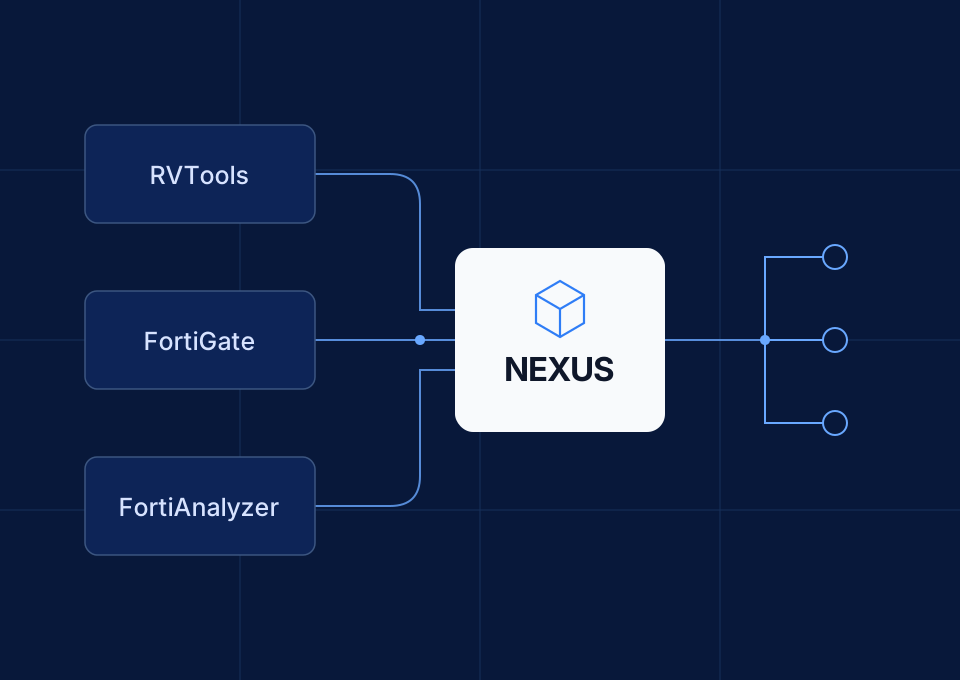
Nexus est un outil de cartographie et d’investigation pour les architectes infrastructure et les administrateurs réseau. Il réunit inventaires, configurations de pare-feu et journaux pour retrouver les équipements, examiner leurs communications et qualifier leur contexte applicatif.
Des données dispersées à une lecture commune du SI.
NEXUS
Référence de mission
Nexus
Nice · Conception et pilotage du produit
Projet indépendant · Infrastructure et cybersécurité
Mon rôle et le périmètre
Position
Concepteur et pilote du projet Nexus
Période
Projet indépendant en développement
Périmètre
Cartographie infrastructure, investigation réseau et préparation des changements
3
familles de sources techniques
Inventaire RVTools, configurations FortiGate et journaux FortiAnalyzer / syslog.
6
usages décrits dans le produit
Recherche, contexte, configuration, communications, écarts et export.
Lecture seule
accès aux configurations FortiGate
Aucune modification de règles effectuée par Nexus.
Ma responsabilité
Je porte le besoin, le modèle de données, les parcours d’usage et la priorisation du développement. Je confronte les imports et les rapprochements aux questions des architectes et administrateurs réseau : identifier une IP, retrouver un équipement, examiner ses communications et qualifier les informations avant une décision.
Mes interlocuteurs
Architectes infrastructure
Administrateurs réseau
Sécurité et exploitation
Géographie de la mission
Implantation et périmètre
Nice
Base de conception et de pilotage du projet indépendant.
Organisation
Ma place dans la mission
Besoins utilisateursBesoins des architectes, administrateurs réseau et équipes sécurité
Objectifs et arbitrages
Aurèle SoyezConcepteur et pilote du projet NexusConception et pilotage d’un projet indépendant
Chantiers produit
Référentiel et modèle
Équipements, applications, interfaces, réseaux et responsabilités.
Sources et collecte
Inventaires, configurations de pare-feu et journaux.
Investigation et qualification
Communications, provenance, rapprochements et exports.
Organisation du projet par chantiers produit.
Portefeuille de la mission
Projets et chantiers
Chaque projet précise le besoin, ma responsabilité, les travaux pilotés et les livrables.
Référentiel infrastructure et contexte applicatif
Relier les équipements et leurs adresses aux applications, dépendances et contacts connus.
RVToolsReactFastAPI
Tâches et livrables : Référentiel infrastructure et contexte applicatif
Ma responsabilité
Je définis le modèle, les règles de rattachement et les parcours de consultation.
Travaux pilotés
Partir de l’inventaire technique et des interfaces réseau.
Distinguer les équipements identifiés et les adresses simplement observées.
Conserver les rattachements explicites et rendre les informations manquantes visibles.
Livrables
Modèle de données et référentiel
Fiches et recherche des équipements
Collecte et rapprochement des sources
Réunir l’inventaire, la configuration réseau et l’activité observée sans confondre leur portée.
FortiGateFortiAnalyzerSyslog
Tâches et livrables : Collecte et rapprochement des sources
Ma responsabilité
Je cadre les acquisitions, la provenance et les conditions de rapprochement.
Travaux pilotés
Exploiter les configurations FortiGate par fichier ou API en lecture seule.
Intégrer les journaux FortiAnalyzer / syslog.
Conserver le contexte de source, de période et de correspondance.
Livrables
Imports et collecte
Provenance et règles de rapprochement
Investigation réseau et préparation des décisions
Partir d’une IP pour comprendre ses communications et préparer une revue de filtrage ou une migration.
SQLAlchemyCSVCartographie
Tâches et livrables : Investigation réseau et préparation des décisions
Ma responsabilité
Je conçois les parcours d’analyse, la présentation des écarts et les sorties de travail.
Travaux pilotés
Explorer les relations observées et le contexte de configuration.
Distinguer flux déclarés, observations et règles de pare-feu.
Exporter les inventaires et matrices pour poursuivre la qualification avec les équipes.
Livrables
Parcours d’investigation
Exports CSV et supports de revue
Le besoin terrain
Une demande simple. Des informations à reconstruire.
Une migration est prévue, une zone réseau doit être segmentée ou une règle de pare-feu doit être revue. La première difficulté consiste à comprendre le service concerné et ses dépendances.
À quoi correspond cette IP ? Quelle application utilise ce serveur ? Avec quoi communique-t-il ? Qui peut confirmer le besoin de ce flux ? Les réponses se trouvent dans l’inventaire, la configuration réseau, les journaux et la connaissance des équipes.
La frustration vient de ce travail de reconstruction, à répéter à chaque demande : recouper les sources, retrouver le bon interlocuteur et distinguer les faits des suppositions avant de préparer une modification.
Architecte infrastructure
Préparer une migration avec des dépendances incomplètes.
L’inventaire des VM ne dit pas toujours quels services elles supportent, avec quels équipements elles échangent ni qui peut valider leur déplacement. Il faut recouper les fichiers et solliciter plusieurs équipes.
Administrateur réseau
Relier une IP et une règle de filtrage à un usage.
Une demande arrive avec une adresse ou un nom de serveur. Il reste à retrouver l’équipement, son réseau, les règles concernées et le responsable applicatif avant de préparer le changement.
Sécurité et exploitation
Justifier une autorisation avant de la faire évoluer.
Une règle configurée indique ce qui est permis. Un journal montre une activité sur une période. Pour décider, il faut aussi qualifier le besoin, les dépendances et les informations manquantes.
Présentation de l’outil
Un point d’entrée par l’infrastructure, enrichi par les applications.
La recherche peut commencer par un équipement ou une IP, même lorsque la cartographie applicative est incomplète. Nexus rassemble les informations techniques et les liens connus dans un même espace de travail.
01
Retrouver un équipement
Rechercher un composant par nom, hostname ou adresse IP ; filtrer l’inventaire et ouvrir sa fiche pour consulter ses informations techniques et ses rattachements.
02
Reconstituer le contexte applicatif
Relier les composants aux applications connues, à leurs dépendances et aux contacts renseignés. Repérer les équipements encore à rattacher et les informations à compléter.
03
Lire la configuration du pare-feu
Consulter les interfaces, VLAN, zones, objets, services et règles FortiGate dans un même espace, à partir d’un fichier ou d’une acquisition API en lecture seule.
04
Explorer les communications observées
Partir d’une IP ou d’un composant pour examiner les échanges présents dans les journaux collectés et les équipements qui communiquent avec lui.
05
Qualifier les écarts
Examiner les flux déclarés et observés, puis les confronter au contexte de filtrage disponible. Les sources, la période et les correspondances doivent être vérifiées avant toute conclusion.
06
Partager une base de travail
Exporter les inventaires, les flux et les matrices en CSV pour préparer une revue technique, documenter une demande ou poursuivre la qualification avec les équipes.
Des objets distincts, des liens à vérifier
Un portgroup VMware, un VLAN et une zone de pare-feu ne désignent pas la même chose. Nexus conserve ces distinctions pour examiner les correspondances. De même, le nom d’une VM ne suffit pas à déduire son application : les rattachements connus enrichissent l’analyse, les autres restent à qualifier.
Mon intervention
Du problème opérationnel au produit.
Je porte le cadrage fonctionnel, la définition des usages, la priorisation et le pilotage du développement de Nexus.
Cette réalisation associe compréhension de l’infrastructure, modélisation des données, conception des parcours et validation progressive des fonctionnalités.
01
Cadrer le besoin
Partir des questions des équipes infrastructure et sécurité : quels équipements, quelles applications, quels flux et quelles informations restent à qualifier ?
02
Concevoir le référentiel
Définir les liens entre applications, composants, réseaux et observations, en conservant la provenance des informations.
03
Prioriser le développement
Construire une trajectoire progressive : inventaire, imports, collecte, rapprochement puis amélioration des parcours d’analyse.
04
Confronter l’outil aux données
Préparer les scénarios de vérification, examiner les incohérences et faire évoluer le produit à partir des limites rencontrées.
Le dispositif
Un référentiel commun, des sources identifiables.
Le socle de Nexus rassemble les applications, leurs composants techniques et les flux réseau. Les imports et la collecte alimentent des informations que l’on peut ensuite rapprocher et qualifier.
RVTools
L’inventaire technique
Importer les machines virtuelles et leurs informations réseau pour alimenter le référentiel des composants.
FortiGate
La configuration réseau
Exploiter les configurations de pare-feu : interfaces, VLAN, zones, objets et politiques de filtrage.
FortiAnalyzer / syslog
L’activité observée
Intégrer les journaux par import ou réception syslog pour documenter les communications observées.
Applications · Composants · Flux
Retrouver une information, examiner ses liens et revenir à sa source.
Un cas concret
Peut-on faire évoluer cette règle sans interrompre un service ?
Exemple pédagogique · Données fictives
Le point de départ est une adresse IP citée dans une demande de changement. Le parcours consiste à retrouver son contexte, examiner les communications disponibles et organiser la qualification avant de décider.
01
Identifier
Rechercher l’adresse, retrouver le composant inventorié et examiner les informations disponibles sur son réseau et son application.
02
Observer
Examiner les communications collectées et leur période, puis retrouver le contexte de configuration du pare-feu.
03
Qualifier
Distinguer le besoin déclaré, l’autorisation configurée et l’activité observée ; faire compléter les rattachements ou responsabilités manquants.
04
Préparer le changement
Constituer une base de revue pour décider avec les responsables concernés, puis préparer la validation et les tests du changement.
Illustration du raisonnement de rapprochement ; ce tableau présente des données fictives et ne constitue pas une capture de l’application.
Source
Information disponible
Point de vigilance
RVTools
SRV-APP-01Adresse inventoriée : 10.20.10.15
Confirmer le rattachement applicatif et le responsable.
FortiGate
VLAN 120 · port2.120Contexte réseau et politiques de filtrage
Vérifier la correspondance entre l’interface, le réseau et l’équipement.
FortiAnalyzer
10.20.10.15 → 10.20.20.30:443Communication présente dans les journaux
Conserver la période d’observation et qualifier le besoin métier.
La décision à préparer
Cette communication correspond-elle à un besoin identifié, et quelles vérifications sont nécessaires avant de faire évoluer le filtrage ?
Choix de conception
Une analyse utile doit rester explicable.
01
Conserver les sources
Une information d’inventaire, une règle configurée et un événement réseau n’ont pas la même portée. Leur provenance doit rester lisible.
02
Rendre les ambiguïtés visibles
Un rapprochement incertain doit pouvoir être examiné. Une correspondance supposée ne devient pas automatiquement une certitude.
03
Maintenir la décision humaine
L’outil prépare l’analyse. La qualification du besoin et la décision de modifier une règle restent du ressort des personnes responsables.
L’absence d’un flux dans les journaux ne suffit pas à conclure qu’il est inutile : la période et le périmètre d’observation font partie de l’analyse.
Réalisation et trajectoire
Un socle développé, une validation progressive.
Nexus est une application en développement, avec un référentiel, des imports techniques et une collecte de journaux. Les rapprochements et les parcours d’analyse continuent d’être approfondis.
Ce que cette réalisation démontre
La capacité à traduire un besoin infrastructure et cyber en modèle de données, en parcours utilisateur et en trajectoire de développement.
Elle rend concret mon travail à l’interface entre technique et pilotage : définir le problème, hiérarchiser les besoins, vérifier les données et préparer une décision compréhensible.
Environnement de réalisation
L’application associe une interface React / TypeScript, une API FastAPI et un modèle de données SQLAlchemy. Les travaux portent sur les imports, la réception syslog, la provenance des données et la réconciliation entre inventaire, activité et configuration réseau.
Projet indépendant en développement. Les bénéfices opérationnels restent à mesurer sur des usages validés.
De la connaissance à la décision
Votre cartographie permet-elle de décider ?
Parlons de vos besoins de cartographie, de segmentation ou de transformation infrastructure et cybersécurité.